Seguretat que es pot comprovar
Aquí no llegiràs «xifratge militar» ni «100 % segur». Llegiràs què fa servir Cryptnook Vault, per què, i de què no et protegeix.
Eines conegudes, sense invents
La regla número u del projecte és no implementar cap algorisme propi. Tot surt d’una biblioteca revisada i molt utilitzada.
libsodium
La biblioteca que fa tot el xifratge, a l’ordinador i al mòbil. Auditada, àmpliament utilitzada i difícil de fer servir malament.
XChaCha20-Poly1305 per al contingut
Cada tros de cada fitxer es xifra amb la seva pròpia capçalera aleatòria i queda lligat al seu fitxer i a la seva posició. Si algú canvia, mou o retalla un tros, es detecta.
Argon2id per a la contrasenya
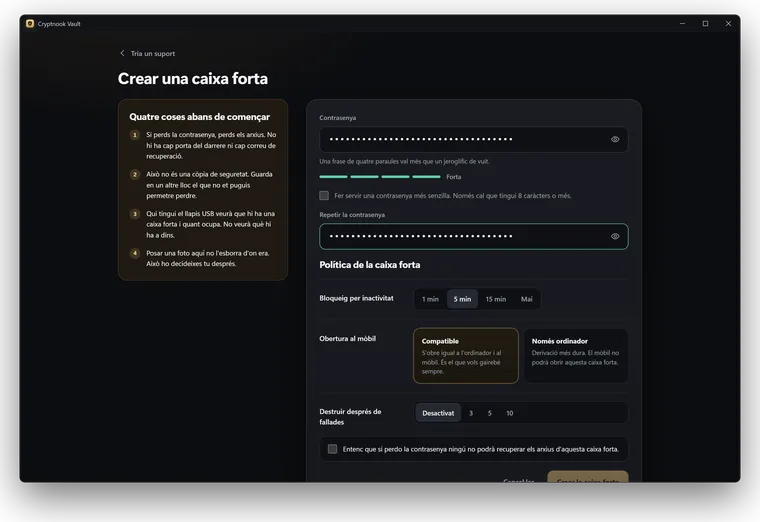
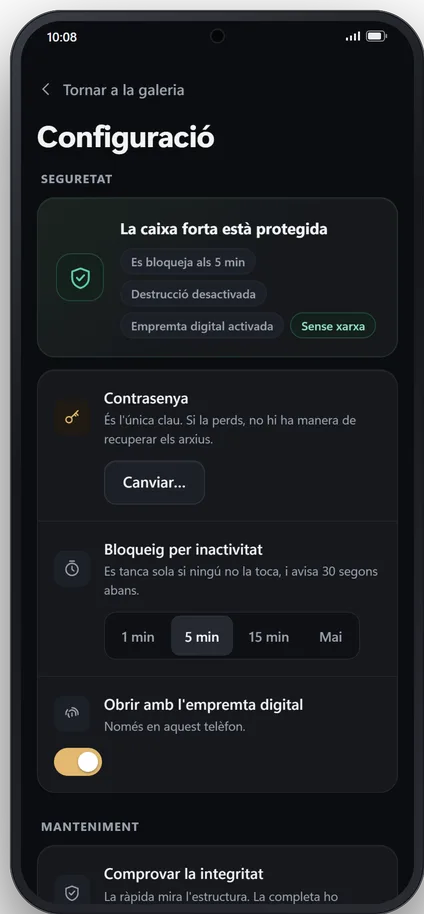
La clau surt de la teva contrasenya amb Argon2id, que fa que cada intent d’endevinar-la costi memòria i temps. La teva contrasenya no xifra els fitxers: embolcalla una clau mestra aleatòria que es crea amb la caixa forta. Per això canviar-la triga un segon i no obliga a tornar a xifrar-ho tot.
Noms i carpetes, també xifrats
Els noms, les carpetes, les dates i les etiquetes viuen en un índex xifrat. Els trossos del llapis s’anomenen d’una manera que no diu res.
Treure el llapis de cop no trenca la caixa forta
Un llapis es treu amb pressa, es mou el cable o s’acaba la bateria. La caixa forta està feta per a això: el que ja estava desat continua allà, i com a molt es perd l’últim que s’estava desant, que n’hi ha prou de tornar a afegir.
La capçalera, per duplicat
És on va la clau mestra embolcallada amb la teva contrasenya, i sense ella no s’obre res. Hi és dues vegades perquè una estirada a mitja escriptura no deixi mai la caixa forta sense obrir.
L’índex, per duplicat
Els noms, les carpetes, les dates i les etiquetes també es desen dues vegades, pel mateix motiu: que un tall no et deixi sense saber què hi ha a dins.
Cada tros, comprovat
Cada tros porta la seva pròpia comprovació, així que un de malmès es detecta en lloc d’obrir-se malament. A Windows, «Comprovar la integritat» revisa la caixa forta sencera i neteja les restes d’una escriptura interrompuda.
Res no surt del teu dispositiu
Cap de les dues aplicacions obre una connexió de xarxa. No hi ha comptes, ni analítica, ni comprovació de llicència, ni res que s’enviï a cap servidor: no hi ha servidor. Les actualitzacions arriben des de la botiga, no des de l’aplicació.
Aquest web compleix el mateix: no fa servir galetes, no porta analítica i no carrega res d’altres llocs.
Destrucció després de diversos errors, si tu l’actives
Pots fer que la caixa forta es destrueixi després d’un nombre de contrasenyes incorrectes. En arribar al límit, la clau se sobreescriu i el contingut queda il·legible per sempre, també per a tu.
Arriba desactivada, perquè una distracció amb pressa també compta com a intent. La defensa principal contra qui prova contrasenyes no és el límit, sinó el cost d’Argon2id i una contrasenya llarga.
El que has de saber abans de confiar-li res
Un producte de privadesa que promet de més és pitjor que un que no promet res. Aquests són els límits, dits tal com són.
- Això no és una còpia de seguretat. Desa una altra còpia del que no puguis perdre.
- Qui tingui el llapis sabrà que hi ha una caixa forta i quant ocupa. No sabrà què hi ha a dins.
- Si el teu ordinador o el teu mòbil estan infectats, això no et protegeix.
- Posar una foto a la caixa forta no l’esborra d’on era.
- Si actives la destrucció per intents fallits, és irreversible i no hi ha marxa enrere.
- Canviar només la contrasenya no deixa fora qui coneixia l’anterior i va poder copiar el llapis. Si sospites que algú va tenir totes dues coses, canvia també la clau mestra: l’aplicació torna a xifrar tots els fitxers amb una clau nova, i triga més com més ocupi la caixa forta.
- No hi ha volum ocult ni contrasenya esquer: no es pot negar que la caixa forta existeix.
- A Android, alguns formats de vídeo poden necessitar la memòria cau interna de l’aplicació mentre es reprodueixen; s’esborra en bloquejar i en arrencar. A Windows mai no s’escriu res desxifrat al disc.